Das Vertrauen in der Krise: Die neue Bedrohungslage für Hardware-Wallets
Die Vorstellung, dass eine physisch vom Internet getrennte Wallet den ultimativen Schutz vor digitalen Diebstählen bietet, wurde durch die jüngsten Ereignisse um manipulierte Ledger-Geräte auf eine harte Probe gestellt. Hardware-Wallets galten lange Zeit als die sicherste Bastion für Krypto-Anleger, da sie die privaten Schlüssel in einer isolierten Umgebung verwahren. Doch Berichte über manipulierte Geräte zeigen nun, dass die größte Gefahr nicht mehr nur aus dem Netz kommt, sondern bereits in der physischen Hardware selbst lauern kann. In diesem Artikel untersuchen wir die Mechanismen hinter den sogenannten Supply-Chain-Angriffen, bei denen implantierte Bauteile Seed-Phrasen direkt abfangen. Die Analyse verdeutlicht, dass die Sicherheitsarchitektur eines Gerätes hinfällig ist, wenn die Integrität der Lieferkette kompromittiert wurde, was weitreichende Folgen für den gesamten Markt der digitalen Vermögensverwaltung hat.
Rückblick auf den Goldstandard: Warum Ledger ins Fadenkreuz geriet
Ledger hat sich über Jahre hinweg eine marktbeherrschende Stellung erarbeitet, indem das Unternehmen auf zertifizierte Sicherheitschips und eine proprietäre Architektur setzte. Dieser Ruf als Industriestandard machte das Unternehmen jedoch paradoxerweise zu einem primären Ziel für hochentwickelte Angreifergruppen. Während früher primär Software-Exploits oder Phishing-Attacken das Risiko darstellten, markiert der Übergang zu physischen Angriffen eine neue Eskalationsstufe. Dieser Paradigmenwechsel verdeutlicht, dass technische Barrieren am Endgerät allein nicht ausreichen, wenn die logistische Kette zwischen Produktion und Endkunde Schwachstellen aufweist. Das Vertrauen der Nutzer beruhte bisher auf der Technologie, muss sich nun aber zwangsläufig auch auf den gesamten Transportweg erstrecken.
Die Anatomie des Angriffs: Zwischen Technik und Täuschung
Manipulation der Hardware durch versteckte Implantate
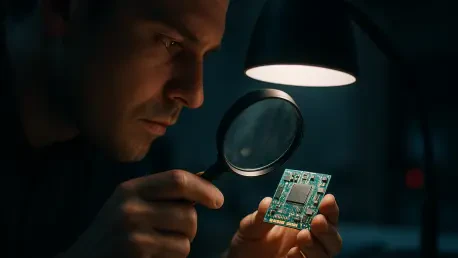
Die technische Raffinesse der aktuellen Angriffe übersteigt bisherige Szenarien bei weitem, da die Täter winzige LTE-Modems direkt in das Gehäuse der Geräte integrierten. Diese Implantate sind so konzipiert, dass sie die bei der Ersteinrichtung generierte 24-Wort-Seed-Phrase heimlich aufzeichnen und per Funk an die Angreifer übermitteln. Da das Gerät äußerlich keine Spuren einer Manipulation aufweist und die Software wie gewohnt funktioniert, schöpfen die Opfer zunächst keinen Verdacht. Der Diebstahl erfolgt oft erst zeitversetzt, sobald signifikante Vermögenswerte auf die Wallet transferiert wurden, was die Entdeckung der Schwachstelle erheblich erschwert.
Globale Ausbreitung und der Fall Media Markt in Deutschland
Die geografische Dimension dieser Krise ist beeindruckend, da sie von regionalen Vorfällen in Asien zu einer ernsthaften Bedrohung für europäische Märkte angewachsen ist. Besonders alarmierend ist die Situation in Deutschland, wo manipulierte Ledger-Geräte direkt in den Regalen renommierter Einzelhändler wie Media Markt auftauchten. Diese Entwicklung führte zu einem sofortigen Verkaufsstopp durch die MediaMarktSaturn-Gruppe und rückte den Distributor Aqipa in das Zentrum der Untersuchungen. Mit geschätzten Gesamtschäden zwischen 72 und 102 Millionen US-Dollar weltweit zeigt dieser Fall, dass auch der stationäre Handel kein automatischer Schutzraum vor hochprofessionellen Betrugsmaschen ist.
Zeitliche Diskrepanzen und betroffene Modellreihen
Unabhängige Untersuchungen werfen Fragen zur offiziellen Darstellung des Herstellers auf, der den Zeitraum der Angriffe auf lediglich 90 Tage einschränkt. Datenanalysen von Plattformen wie Bitquery legen nahe, dass die Vorbereitungen und erste Manipulationen bereits deutlich früher begannen und die Täter möglicherweise eine lange Beobachtungsphase nutzten. Zudem weitet sich die Besorgnis über das Modell Nano X hinaus aus, da erste Hinweise darauf hindeuten, dass auch neuere Produktlinien wie das Ledger Flex Teil der Angriffsserie sein könnten. Diese Unsicherheit hinsichtlich der betroffenen Chargen macht eine präzise Risikoeinschätzung für Bestandsnutzer derzeit äußerst schwierig.
Die Zukunft der Krypto-Verwahrung: Technologische und regulatorische Konsequenzen
Die Branche steht nun vor der Herausforderung, neue Sicherheitsmechanismen zu etablieren, die über die reine Hardware-Verschlüsselung hinausgehen. Es ist zu erwarten, dass Anti-Tamper-Technologien und kryptografische Siegel, die vom Nutzer verifiziert werden können, zum neuen Standard für hochwertige Verwahrungslösungen werden. Zudem gewinnen dezentrale Ansätze wie Multi-Signature-Verfahren an Bedeutung, um die Abhängigkeit von einem einzelnen Hardware-Hersteller zu reduzieren. Regulatorisch dürften strengere Vorgaben für den Vertrieb und die Lagerung von Krypto-Hardware folgen, um die Sicherheit der Anleger entlang der gesamten Wertschöpfungskette zu gewährleisten.
Strategien zur Risikominimierung: Was Nutzer jetzt tun sollten
Angesichts der unklaren Bedrohungslage müssen Anleger proaktiv handeln, um ihre digitalen Werte effektiv zu schützen. Wer ein Gerät besitzt, dessen Herkunft nicht absolut zweifelsfrei ist, sollte seine Bestände umgehend auf eine neue Wallet-Adresse mit einer frisch generierten Seed-Phrase transferieren. In der Übergangszeit kann die Nutzung einer vertrauenswürdigen Software-Lösung eine sicherere Alternative darstellen, bis eine zertifizierte Hardware-Integrität wiederhergestellt ist. Langfristig bleibt der direkte Bezug beim Hersteller der sicherste Weg, wobei jedes Gerät vor der Inbetriebnahme kritisch auf physische Anomalien oder Abweichungen in der Haptik geprüft werden muss.
Fazit: Ein Weckruf für die gesamte Krypto-Community
Die physischen Angriffe auf Ledger-Wallets markierten einen Wendepunkt in der Wahrnehmung von Sicherheit und zeigten die Grenzen der technologischen Isolation auf. Es wurde deutlich, dass die Komplexität der Lieferketten ein Einfallstor für Kriminelle bot, das bisher massiv unterschätzt wurde. Letztlich führte diese Krise jedoch zu einer Schärfung der Sicherheitsroutinen und einer verstärkten Sensibilisierung für die Notwendigkeit, auch bewährte Standards regelmäßig zu hinterfragen. Das Vertrauen musste sich mühsam neu formieren, während die Gemeinschaft lernte, dass echte Souveränität über digitale Werte eine ununterbrochene Wachsamkeit erforderte.